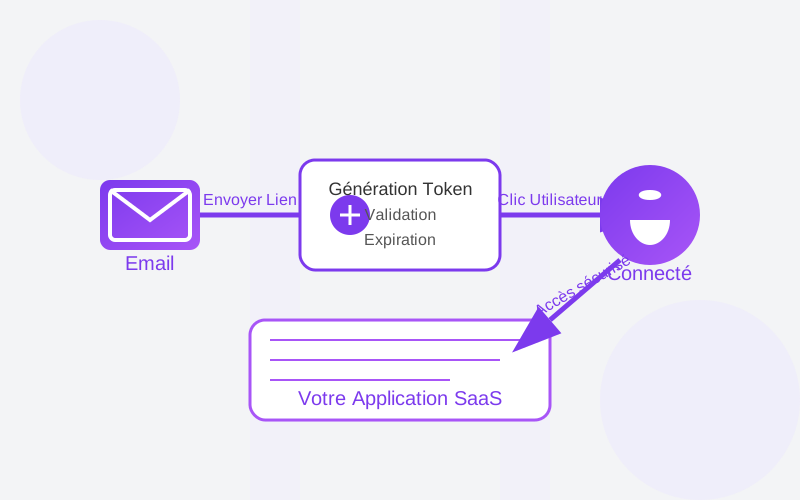
L'expérience utilisateur est reine, surtout dans l'univers compétitif des logiciels en tant que service (SaaS). Offrir un parcours d'authentification fluide, sécurisé et sans friction est non seulement un atout majeur, mais une nécessité pour retenir vos utilisateurs. Parmi les méthodes émergentes, les "magic links" se distinguent comme une solution élégante et puissante, parfaitement adaptée aux exigences des plateformes SaaS modernes construites avec des technologies de pointe comme Next.js et TypeScript.
En bref : Les magic links sont une méthode d'authentification sans mot de passe où les utilisateurs reçoivent un lien unique et temporaire par e-mail. En cliquant sur ce lien, ils sont directement connectés à leur compte, éliminant ainsi le besoin de mémoriser ou de saisir un mot de passe.
- Amélioration significative de l'expérience utilisateur (UX) par la suppression des mots de passe.
- Renforcement de la sécurité contre le phishing et les attaques par force brute.
- Simplification du processus d'intégration et de récupération de compte pour les utilisateurs de SaaS.
Comprendre l'Authentification pour les SaaS : Au-delà du Mot de Passe
L'authentification est la porte d'entrée de tout service SaaS. Historiquement, elle reposait sur l'éternel couple nom d'utilisateur/mot de passe. Si cette méthode est omniprésente, elle n'est pas sans défauts. Les utilisateurs sont souvent contraints de jongler avec de multiples mots de passe complexes, ce qui conduit à des pratiques peu sécurisées (mots de passe faibles, réutilisation) ou à une frustration accrue (oublis fréquents, réinitialisations). Pour un SaaS, chaque friction dans le parcours utilisateur peut se traduire par un taux de conversion plus faible, un churn plus élevé, et une charge de support client inutilement lourde.
Les alternatives comme l'authentification unique (SSO) via des fournisseurs tiers (Google, Facebook, GitHub) ont amélioré la situation, mais elles ne couvrent pas tous les cas d'usage et peuvent introduire une dépendance externe. L'objectif est de trouver un équilibre entre sécurité, simplicité et autonomie. C'est ici que les magic links entrent en jeu, offrant une solution qui répond aux défis modernes de l'authentification. Ils représentent une évolution naturelle vers des systèmes plus intelligents et moins contraignants pour l'utilisateur final. En réduisant la complexité pour l'utilisateur, on augmente également la probabilité qu'il adopte et utilise le service de manière régulière. L'implémentation d'une telle solution, notamment dans le cadre d'un développement SaaS sur mesure, est un investissement stratégique pour l'avenir de votre produit.
Les Magic Links : Qu'est-ce que c'est et pourquoi les adopter pour votre SaaS ?
Un magic link est, par essence, un lien hypertexte sécurisé et à usage unique, envoyé à l'adresse e-mail de l'utilisateur. Lorsque l'utilisateur clique sur ce lien, il est authentifié et redirigé vers l'application, sans jamais avoir eu besoin de saisir un mot de passe. Le processus est simple : l'utilisateur entre son adresse e-mail, reçoit un lien, clique dessus, et est connecté.
Pourquoi cette méthode est-elle si pertinente pour les plateformes SaaS ?
- Expérience Utilisateur (UX) Inégalée : Fini les formulaires complexes, les exigences de mots de passe (majuscules, chiffres, caractères spéciaux), et les oublis. L'accès est instantané et intuitif, ce qui réduit considérablement la friction à l'entrée et améliore la satisfaction client. Un onboarding simplifié est un facteur clé de succès pour tout nouveau service.
- Sécurité Renforcée :
- Résistance au Phishing : Contrairement aux mots de passe qui peuvent être volés via des pages de connexion frauduleuses, un magic link est envoyé directement à l'adresse e-mail enregistrée. Le risque est déplacé vers la compromission de l'e-mail, qui est souvent déjà protégée par une authentification à deux facteurs.
- Pas de Mots de Passe à Stocker : L'application n'a pas à gérer de bases de données de mots de passe hachés, éliminant un point d'attaque majeur pour les fuites de données.
- Usage Unique et Expiration : Chaque lien est généré pour une seule utilisation et expire après une courte période, minimisant les risques en cas d'interception.
- Réduction du Support Client : Moins de demandes de réinitialisation de mot de passe signifie moins de travail pour votre équipe de support, leur permettant de se concentrer sur des problèmes plus complexes et à valeur ajoutée.
- Flexibilité : Les magic links peuvent être combinés avec d'autres méthodes (comme le MFA traditionnel) pour des niveaux de sécurité accrus si nécessaire. Ils sont également parfaits pour des scénarios de "try before you buy" où l'utilisateur peut tester le service sans s'engager dans la création d'un compte complet et complexe.
- Conformité et Accessibilité : En éliminant la complexité des mots de passe, on améliore l'accessibilité pour les utilisateurs ayant des difficultés cognitives ou des handicaps, en ligne avec les directives du W3C sur l'accessibilité web.
Cependant, il est important de noter quelques inconvénients potentiels : une dépendance à la disponibilité et à la vitesse du service d'e-mail de l'utilisateur, et le fait qu'un compte e-mail compromis puisse donner accès au compte SaaS. Ces points doivent être atténués par des pratiques de sécurité robustes et une éducation des utilisateurs.
Architecture et Implémentation des Magic Links avec Next.js et TypeScript
L'implémentation d'un système d'authentification par magic links nécessite une coordination entre le frontend (Next.js) et le backend (potentiellement une API Next.js, ou un service dédié). L'utilisation de TypeScript apporte une robustesse et une maintenabilité accrues à l'ensemble du processus.
Flux Général
- Demande de l'utilisateur : L'utilisateur saisit son adresse e-mail sur une page de connexion/inscription.
- Génération du lien côté serveur : Le serveur reçoit l'e-mail, génère un token unique et cryptographiquement sécurisé, l'associe à l'e-mail de l'utilisateur dans une base de données (avec une date d'expiration et un statut "utilisé/non utilisé"), puis construit le magic link (ex:
https://monsaas.com/auth/callback?token=XYZ). - Envoi de l'e-mail : Le serveur envoie l'e-mail contenant le magic link à l'utilisateur.
- Clic de l'utilisateur : L'utilisateur clique sur le lien dans son e-mail.
- Validation côté serveur : L'application Next.js (ou son API) intercepte la requête, valide le token (existence, expiration, usage unique), puis génère une session utilisateur (par exemple, un cookie JWT).
- Redirection : L'utilisateur est redirigé vers le tableau de bord de l'application, authentifié.
Exemples de Code (Next.js API Routes & TypeScript)
Pour un SaaS moderne, Next.js est un choix excellent grâce à ses API Routes, qui permettent de gérer le backend directement dans le même projet. TypeScript garantit la sécurité des types.
#### 1. API Route pour demander un Magic Link (/api/auth/send-magic-link.ts)
// pages/api/auth/send-magic-link.ts
import type { NextApiRequest, NextApiResponse } from 'next';
import crypto from 'crypto';
import jwt from 'jsonwebtoken';
import sgMail from '@sendgrid/mail'; // Ou un autre service comme Nodemailer, Resend, etc.

// Assurez-vous que ces variables d'environnement sont définies
const JWT_SECRET = process.env.JWT_SECRET || 'your_super_secret_jwt_key';
const SENDGRID_API_KEY = process.env.SENDGRID_API_KEY || '';
const APP_BASE_URL = process.env.NEXT_PUBLIC_APP_BASE_URL || 'http://localhost:3000';

sgMail.setApiKey(SENDGRID_API_KEY);

interface User {
  id: string;
  email: string;
  // Autres propriétés utilisateur
}

// Simuler une base de données utilisateur
const usersDB: User[] = [
  { id: 'user123', email: 'test@example.com' },
];

export default async function handler(req: NextApiRequest, res: NextApiResponse) {
  if (req.method !== 'POST') {
    return res.status(405).json({ message: 'Method Not Allowed' });
  }

  const { email } = req.body;

  if (!email || typeof email !== 'string') {
    return res.status(400).json({ message: 'Email is required' });
  }

  const user = usersDB.find(u => u.email === email);

  if (!user) {
    // Ne pas révéler si l'e-mail existe ou non pour des raisons de sécurité
    // On peut renvoyer un succès pour ne pas donner d'indices aux attaquants
    console.log(`Tentative de magic link pour un e-mail non enregistré: ${email}`);
    return res.status(200).json({ message: 'If an account with that email exists, a magic link has been sent.' });
  }

  try {
    // Générer un token unique et à usage unique
    const token = jwt.sign({ userId: user.id, email: user.email, purpose: 'magic-link' }, JWT_SECRET, { expiresIn: '15m' });

    // Enregistrer le token temporairement en base de données pour validation future
    // Dans un vrai système, vous stockeriez ce token dans une DB avec une date d'expiration
    // et un flag `used: false`.
    // Pour cet exemple, nous allons simplement le générer et l'envoyer.
    // Une approche plus robuste impliquerait un modèle `MagicLink` dans votre ORM.

    const magicLink = `${APP_BASE_URL}/auth/callback?token=${token}`;

    const msg = {
      to: email,
      from: 'no-reply@orbessiastudio.com', // Remplacez par votre e-mail vérifié
      subject: 'Votre Lien de Connexion Magique pour Orbessia Studio',
      html: `
        <p>Bonjour,</p>
        <p>Cliquez sur le lien ci-dessous pour vous connecter à votre compte Orbessia Studio :</p>
        <p><a href="${magicLink}">Se connecter maintenant</a></p>
        <p>Ce lien est valide pendant 15 minutes et ne peut être utilisé qu'une seule fois.</p>
        <p>Si vous n'avez pas demandé cette connexion, veuillez ignorer cet e-mail.</p>
      `,
    };

    await sgMail.send(msg);

    res.status(200).json({ message: 'Magic link sent successfully!' });
  } catch (error) {
    console.error('Error sending magic link:', error);
    res.status(500).json({ message: 'Failed to send magic link.' });
  }
}
#### 2. Page de Callback pour valider le Magic Link (pages/auth/callback.tsx)
// pages/auth/callback.tsx
import { useEffect } from 'react';
import { useRouter } from 'next/router';
import jwt from 'jsonwebtoken';

const JWT_SECRET = process.env.NEXT_PUBLIC_JWT_SECRET || 'your_super_secret_jwt_key'; // Devrait être côté serveur pour la validation

interface DecodedToken {
  userId: string;
  email: string;
  purpose: 'magic-link';
  iat: number;
  exp: number;
}

const AuthCallbackPage: React.FC = () => {
  const router = useRouter();
  const { token } = router.query;

  useEffect(() => {
    if (token && typeof token === 'string') {
      const validateMagicLink = async () => {
        try {
          // Idéalement, cette validation devrait se faire côté serveur via une API route
          // pour des raisons de sécurité et pour ne pas exposer le JWT_SECRET côté client.
          // Pour cet exemple simplifié, nous le faisons ici.
          const decoded = jwt.verify(token, JWT_SECRET) as DecodedToken;

          if (decoded.purpose !== 'magic-link') {
            throw new Error('Invalid token purpose');
          }

          // Ici, vous feriez un appel API à votre backend pour:
          // 1. Vérifier si le token est toujours valide et n'a pas été utilisé
          // 2. Marquer le token comme utilisé
          // 3. Créer une session utilisateur (par exemple, un cookie de session sécurisé)
          // Pour l'exemple, nous allons simuler la réussite et la connexion.

          console.log('Magic link valid for user:', decoded.email);

          // Simuler la création d'une session (par exemple, stocker un JWT dans un cookie HTTP-only)
          // Cette partie doit IMPÉRATIVEMENT être gérée côté serveur dans une API Route
          // après la validation du token.
          // Exemple: await fetch('/api/auth/login-with-magic-token', { method: 'POST', body: JSON.stringify({ token }) });

          router.push('/dashboard'); // Rediriger l'utilisateur vers son tableau de bord
        } catch (error) {
          console.error('Magic link validation failed:', error);
          router.push('/auth/login?error=invalid_link'); // Rediriger vers la page de login avec une erreur
        }
      };

      validateMagicLink();
    }
  }, [token, router]);

  return (
    <div>
      <p>Validation de votre lien magique...</p>
    </div>
  );
};

export default AuthCallbackPage;
Note importante : L'exemple de validation du token côté client est simplifié. Dans une implémentation réelle, la validation du token et la création de la session devraient *toujours* se faire côté serveur (via une autre API Route Next.js, par exemple /api/auth/verify-magic-link) pour des raisons de sécurité, notamment pour ne pas exposer la clé secrète JWT au navigateur et pour s'assurer que le token est à usage unique et non réutilisé. Le frontend enverrait le token à cette API, qui renverrait ensuite un cookie de session HTTP-only.
Pour les entreprises ne souhaitant pas gérer l'infrastructure d'authentification, des services comme Auth0, Clerk, ou Supabase Auth offrent des solutions clés en main avec support des magic links. Orbessia Studio peut vous accompagner dans l'intégration de ces solutions ou dans le développement d'une solution sur mesure.
Sécurité et Bonnes Pratiques avec les Magic Links
Bien que les magic links améliorent la sécurité à bien des égards, ils ne sont pas une panacée et nécessitent une attention particulière aux bonnes pratiques pour garantir leur robustesse.
- Tokens à Usage Unique et Expiration Courte : Chaque magic link doit être valide pour une seule utilisation et expirer après une période très courte (typiquement 5 à 15 minutes). Cela minimise la fenêtre d'opportunité pour un attaquant qui intercepterait le lien.
- HTTPS Partout : Assurez-vous que toutes les communications, de la demande du lien à la redirection finale, se fassent via HTTPS. C'est fondamental pour protéger les tokens en transit contre l'interception.
- Protection contre le Replay Attack : Le serveur doit invalider le token immédiatement après sa première utilisation réussie. Si le même lien est cliqué une seconde fois, il doit être refusé.
- Limitation de Taux (Rate Limiting) : Implémentez une limitation de taux sur l'API d'envoi de magic links pour prévenir les attaques par déni de service ou le spam d'e-mails. Un utilisateur ne devrait pas pouvoir demander une quantité excessive de liens en peu de temps.
- Validation Strict des E-mails : Validez rigoureusement les adresses e-mail saisies (format, existence du domaine si possible) pour éviter l'envoi de liens à des adresses invalides ou l'abus.
- Sécurité des E-mails : Le service d'envoi d'e-mails doit être sécurisé et fiable (SPF, DKIM, DMARC configurés). Informez les utilisateurs de vérifier le domaine de l'expéditeur et de ne pas cliquer sur des liens suspects.
- Journalisation et Surveillance : Enregistrez les tentatives d'envoi et d'utilisation des magic links. Surveillez les anomalies (tentatives multiples pour le même compte, envois massifs) qui pourraient indiquer une activité malveillante.
- Authentification à Deux Facteurs (2FA) Optionnelle : Pour les comptes nécessitant une sécurité maximale, offrez la possibilité d'ajouter un second facteur (comme une application d'authentification ou un SMS) après la connexion initiale par magic link.
- Gestion des Sessions : Une fois l'utilisateur authentifié, la session doit être gérée de manière sécurisée (cookies HTTP-only, SameSite=Lax/Strict, expiration de session appropriée). Référez-vous aux bonnes pratiques de MDN Web Docs pour la gestion des sessions web.
- Messages Clairs pour l'Utilisateur : Le texte de l'e-mail doit être clair, concis et expliquer la nature du lien, sa validité, et les actions à entreprendre en cas de non-demande.
En intégrant ces mesures, votre système d'authentification par magic links sera non seulement pratique, mais aussi hautement sécurisé pour vos utilisateurs SaaS.
Intégration dans un Écosystème SaaS Complet
L'authentification par magic links ne doit pas être une fonctionnalité isolée ; elle doit s'intégrer harmonieusement dans l'écosystème plus large de votre SaaS. Pensez à l'ensemble du parcours client, de l'inscription à la gestion de compte.
1. Onboarding Utilisateur
Un processus d'onboarding simplifié est crucial pour la rétention. Avec les magic links, un nouvel utilisateur peut s'inscrire en fournissant uniquement son e-mail, recevant instantanément un lien pour accéder à la plateforme. Une fois connecté, il peut être guidé à travers les étapes initiales (profil, préférences, tutoriels). Ce flux réduit le temps d'accès au "aha! moment" où l'utilisateur réalise la valeur de votre produit.
2. Gestion des Rôles et Permissions
Après l'authentification, le système doit pouvoir identifier l'utilisateur et lui attribuer les rôles et permissions appropriés. Que ce soit un administrateur, un utilisateur standard ou un lecteur, ces informations doivent être chargées et appliquées pour contrôler l'accès aux différentes fonctionnalités de l'application. TypeScript est particulièrement utile ici pour définir des interfaces claires pour les rôles et pour s'assurer que les vérifications de permissions sont correctement typées et appliquées à travers l'application.
3. Intégration avec les Systèmes de Facturation et de Paiement
Pour de nombreux SaaS, l'authentification est le prélude à la gestion des abonnements et des paiements. Une fois authentifié, l'utilisateur doit pouvoir accéder à son portail de facturation, gérer ses modes de paiement, et consulter son historique. L'intégration avec des plateformes comme Stripe est courante. Les magic links facilitent l'accès sans friction à ces sections sensibles. Orbessia Studio possède une expertise avérée dans le développement de solutions SaaS intégrées, capable de connecter votre authentification à vos systèmes de facturation et CRM.
4. Récupération de Compte et Sécurité
En cas de perte d'accès à l'e-mail, un mécanisme de récupération de compte alternatif doit être mis en place (par exemple, des questions de sécurité ou un support client dédié). Cependant, pour la majorité des cas de "mot de passe oublié", le magic link est la solution la plus simple et la plus sécurisée.
5. Personnalisation et Branding
L'e-mail contenant le magic link est une extension de votre marque. Il doit être personnalisé avec votre logo, vos couleurs, et un message clair qui reflète le ton de votre entreprise. Cela renforce la confiance de l'utilisateur et assure une expérience cohérente.
En somme, les magic links ne sont pas juste une méthode de connexion ; ils sont un composant stratégique qui, lorsqu'il est bien intégré, peut améliorer l'efficacité opérationnelle, la satisfaction client et la sécurité globale de votre plateforme SaaS. Pour des projets de grande envergure ou des besoins spécifiques, notre expertise en développement SaaS sur mesure nous permet de concevoir et d'implémenter des solutions d'authentification robustes et adaptées à vos exigences uniques.
Tableau Comparatif : Magic Links vs. Autres Méthodes d'Authentification
| Caractéristique | Magic Links | Nom d'utilisateur/Mot de passe | OAuth/SSO (Google, GitHub) |
|---|---|---|---|
| Expérience Utilisateur | Excellente (sans friction, pas de mémorisation) | Moyenne (mémorisation, réinitialisations) | Bonne (connexion rapide si déjà connecté) |
| Niveau de Sécurité | Élevé (pas de mots de passe, usage unique) | Moyen (vulnérable au phishing, force brute) | Élevé (délégation à un tiers de confiance) |
| Complexité d'Implémentation | Moyenne (gestion tokens, envoi e-mails) | Faible à Moyenne (hachage, stockage sécurisé) | Moyenne à Élevée (intégration API tierces) |
| Dépendance Externe | Service d'e-mail | Aucune (sauf si MFA externe) | Fournisseur d'identité tiers |
| Gestion des Mots de Passe | Aucune (pas de mots de passe à gérer) | Élevée (politiques, stockage, réinitialisation) | Aucune (gérée par le tiers) |
| Résistance au Phishing | Bonne (si l'e-mail est sécurisé) | Faible (très vulnérable) | Bonne (si le tiers est sécurisé) |
| Réduction Support Client | Très élevée | Faible (nombreuses demandes de réinitialisation) | Moyenne (peut y avoir des problèmes de connexion) |
Anecdotes d'Orbessia Studio
Chez Orbessia Studio, nous avons récemment travaillé sur le développement SaaS d'une plateforme de gestion de projets pour une startup innovante. Le client souhaitait une expérience d'onboarding ultrarapide et une sécurité à toute épreuve, sans compromettre la simplicité. Après une analyse approfondie, nous avons opté pour une implémentation des magic links, exploitant la puissance de Next.js pour le frontend et les API Routes pour le backend, le tout typé avec TypeScript.
Le défi principal a été d'assurer une parfaite synchronisation entre la génération du token, l'envoi de l'e-mail et la validation. Nous avons utilisé un service d'e-mail transactionnel robuste et mis en place une logique de base de données pour marquer les tokens comme "utilisés" instantanément. Les retours ont été exceptionnels : les utilisateurs adorent la facilité de connexion, et le taux de conversion des essais gratuits a nettement augmenté. Nous avons même pu intégrer une option MFA pour les administrateurs, ajoutant une couche de sécurité supplémentaire sans altérer l'expérience standard.
L'adoption des magic links est également un sujet de discussion fréquent dans la communauté des développeurs. Sur Reddit, on retrouve de nombreux threads où les développeurs partagent leurs implémentations, leurs défis avec les fournisseurs d'e-mails, et les meilleures pratiques pour la sécurité. C'est un domaine en constante évolution, et rester à jour avec les discussions sur des plateformes comme Reddit ou les dépôts GitHub des bibliothèques d'authentification est essentiel pour offrir les meilleures solutions. Cette veille technologique nous permet d'apporter des conseils avisés et des implémentations à la pointe pour tous nos projets, qu'il s'agisse de refonte de site web ou de création d'applications complexes.
Conclusion
Les magic links représentent une avancée majeure dans l'authentification des applications SaaS. En offrant une expérience utilisateur sans friction et en renforçant la sécurité contre de nombreuses menaces traditionnelles, ils sont un choix stratégique pour les entreprises souhaitant se démarquer. L'intégration avec des technologies modernes comme Next.js et TypeScript permet une implémentation robuste et maintenable. Chez Orbessia Studio, nous sommes convaincus que cette approche contribue non seulement à une meilleure rétention utilisateur mais aussi à une réduction significative des coûts de support. Si vous envisagez de moderniser l'authentification de votre SaaS ou de construire une nouvelle plateforme, n'hésitez pas à nous contacter pour discuter de la manière dont les magic links peuvent transformer votre produit.
Questions fréquentes
Les magic links sont-ils vraiment plus sécurisés que les mots de passe traditionnels ?
Oui, dans de nombreux scénarios, les magic links offrent une sécurité supérieure. Ils éliminent le risque de vol de mots de passe par phishing ou par attaque par force brute, car il n'y a pas de mot de passe à deviner ou à voler. Le principal vecteur d'attaque se déplace vers la compromission de l'adresse e-mail de l'utilisateur, qui est souvent déjà protégée par des mesures de sécurité comme l'authentification à deux facteurs sur le service de messagerie lui-même.
Que se passe-t-il si l'e-mail de l'utilisateur est compromis ?
Si l'e-mail d'un utilisateur est compromis, un attaquant pourrait potentiellement demander et utiliser un magic link pour accéder au compte SaaS. C'est pourquoi il est crucial d'encourager les utilisateurs à sécuriser leurs comptes e-mail avec des mots de passe forts et l'authentification à deux facteurs. Pour les applications SaaS critiques, l'implémentation d'une 2FA supplémentaire après la connexion par magic link est une excellente mesure de sécurité.
Peut-on combiner les magic links avec d'autres méthodes d'authentification ?
Absolument. Les magic links peuvent être utilisés comme méthode d'authentification principale tout en offrant des options secondaires pour la récupération de compte ou une authentification multi-facteurs (MFA) pour des niveaux de sécurité accrus. Par exemple, un utilisateur pourrait se connecter via magic link, puis être invité à saisir un code provenant d'une application d'authentification pour les actions sensibles ou pour les comptes avec des rôles administratifs.
Quelles sont les principales bibliothèques ou services à considérer pour l'implémentation de magic links ?
Pour le backend, vous pouvez utiliser des bibliothèques de génération de tokens comme jsonwebtoken (JWT) avec des services d'envoi d'e-mails tels que SendGrid, Mailgun, Resend ou AWS SES. Pour une solution plus intégrée, des services comme Auth0, Clerk, Firebase Authentication, ou Supabase Auth offrent des fonctionnalités de magic links prêtes à l'emploi, gérant la complexité côté serveur et l'envoi d'e-mails. Ces services peuvent considérablement accélérer le développement et la création de site vitrine ou d'application SaaS.
Combien de temps un magic link doit-il rester valide ?
La durée de validité d'un magic link doit être courte pour des raisons de sécurité. Généralement, une fenêtre de 5 à 15 minutes est recommandée. Cela limite le temps pendant lequel un lien intercepté pourrait être utilisé. De plus, chaque magic link doit être à usage unique et invalidé immédiatement après sa première utilisation pour prévenir les attaques par relecture.