L'Architecture Multi-Tenant pour SaaS : Révolutionnez Votre Développement
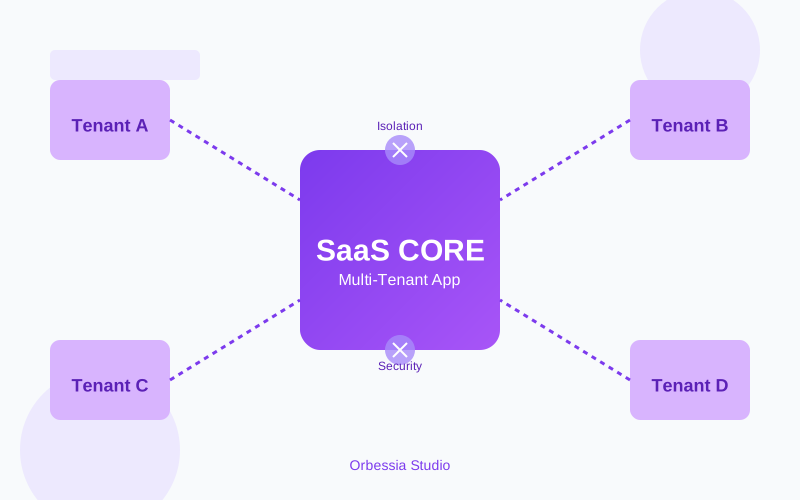
En bref : L'architecture multi-tenant est un modèle de conception logicielle où une seule instance d'une application SaaS et son infrastructure associée servent plusieurs clients (tenants). Chaque tenant voit une instance dédiée, mais partage les ressources sous-jacentes, optimisant ainsi coûts et maintenance.
- Économies d'échelle considérables : Réduction des coûts d'infrastructure et de maintenance pour chaque client.
- Déploiement et mises à jour simplifiés : Une seule base de code et un seul déploiement pour tous les clients.
- Scalabilité intrinsèque : Facilité d'ajouter de nouveaux clients sans refonte majeure de l'infrastructure.
Dans le paysage numérique actuel, le modèle Software-as-a-Service (SaaS) est devenu omniprésent, transformant la manière dont les entreprises consomment et déploient des logiciels. Au cœur de ce succès réside souvent une stratégie d'architecture bien pensée, et l'architecture multi-tenant pour SaaS est sans doute l'une des plus puissantes et des plus complexes à maîtriser. Pour des agences de développement web sur-mesure comme Orbessia Studio, qui bâtissent des solutions robustes avec des technologies de pointe comme Next.js et TypeScript, comprendre et implémenter cette architecture est une compétence fondamentale. Cet article explore en profondeur ce concept, ses avantages, ses défis, et comment il peut être concrétisé pour votre prochain projet SaaS.
Qu'est-ce que l'Architecture Multi-Tenant ?
L'architecture multi-tenant, ou mutualisée, est un paradigme où une seule instance logicielle et son infrastructure sous-jacente sont utilisées par de multiples clients, appelés "tenants". Chaque tenant, bien que partageant les mêmes ressources physiques (serveurs, bases de données, code applicatif), perçoit une instance logique distincte et isolée de l'application, avec ses propres données, configurations et personnalisations. C'est un peu comme un immeuble d'appartements : tous les résidents partagent le même bâtiment, les mêmes fondations et les mêmes services généraux (eau, électricité), mais chaque appartement est un espace privé et indépendant.
Contrairement à une architecture "single-tenant" (mono-client) où chaque client dispose de sa propre instance logicielle et de son propre environnement matériel dédié, le multi-tenant vise l'efficacité et l'optimisation des ressources. Cette approche est particulièrement pertinente pour les applications SaaS, car elle permet aux fournisseurs de services de gérer un grand nombre de clients avec un effort de maintenance réduit et des coûts d'infrastructure mutualisés. L'isolation des données et des configurations entre les tenants est assurée au niveau applicatif et/ou de la base de données, garantissant que les informations d'un client ne sont jamais accessibles par un autre. C'est un équilibre délicat entre le partage des ressources et la garantie d'une expérience utilisateur personnalisée et sécurisée pour chaque tenant.
Pourquoi Opter pour une Architecture Multi-Tenant pour Votre SaaS ? Les Avantages Clés
Le choix d'une architecture multi-tenant n'est pas anodin et apporte une série d'avantages stratégiques, particulièrement pour les startups et les entreprises en croissance qui développent des applications SaaS. Ces bénéfices se manifestent à plusieurs niveaux, de la réduction des coûts à l'amélioration de la scalabilité et de l'efficacité opérationnelle.
Premièrement, les économies de coûts sont souvent le moteur principal. En partageant une infrastructure unique entre plusieurs clients, les dépenses liées aux serveurs, aux bases de données, à la bande passante et aux licences logicielles sont considérablement réduites. Plutôt que de devoir provisionner des ressources dédiées pour chaque nouveau client, l'ajout d'un tenant supplémentaire se fait généralement avec un coût marginal très faible. Cette mutualisation permet de proposer des tarifs plus compétitifs aux utilisateurs finaux, augmentant ainsi l'attractivité du service.
Deuxièmement, la maintenance et les mises à jour sont grandement simplifiées. Avec une seule base de code et une seule instance de l'application à gérer, les équipes de développement et d'opérations peuvent déployer des correctifs, des améliorations et de nouvelles fonctionnalités à tous les clients simultanément. Cela élimine la complexité et le temps passé à gérer des déploiements multiples et des versions différentes pour chaque client, un cauchemar courant dans les architectures single-tenant. Cette efficacité permet aux équipes de se concentrer sur l'innovation plutôt que sur la maintenance répétitive.
Troisièmement, la scalabilité est intrinsèquement facilitée. Une architecture multi-tenant est conçue pour gérer un nombre croissant de clients et de charges de travail. Les ressources peuvent être allouées dynamiquement en fonction des besoins globaux de l'application, permettant une meilleure utilisation des capacités disponibles. Que ce soit en ajoutant de la puissance de calcul, de la mémoire ou du stockage, ces augmentations bénéficient à l'ensemble de l'écosystème, assurant une croissance fluide et sans heurts. C'est un atout majeur pour les entreprises visant une expansion rapide de leur base d'utilisateurs.
Enfin, l'innovation et la standardisation sont encouragées. En maintenant une base de code unique, l'entreprise peut investir massivement dans le développement de fonctionnalités de base qui bénéficieront à tous les clients. Cela favorise également la standardisation des processus et des bonnes pratiques, ce qui est essentiel pour un service SaaS de qualité. Chez Orbessia Studio, nous mettons l'accent sur le développement SaaS performant, et l'approche multi-tenant est souvent au cœur de nos recommandations pour garantir ces bénéfices.
Les Défis Inhérents à l'Architecture Multi-Tenant
Si les avantages du multi-tenant sont séduisants, il est crucial de ne pas sous-estimer les défis qu'une telle architecture présente. Une planification et une implémentation rigoureuses sont nécessaires pour éviter les pièges et garantir une solution robuste et sécurisée.
Le premier défi majeur est la sécurité et l'isolation des données. Assurer que les données d'un tenant restent strictement séparées et inaccessibles aux autres est la pierre angulaire de toute application multi-tenant. Des failles dans l'isolation peuvent avoir des conséquences désastreuses en termes de confidentialité et de conformité réglementaire (RGPD, HIPAA, etc.). Cela implique une gestion rigoureuse des identifiants de tenant à chaque niveau de l'application, de la couche de présentation à la base de données.
Ensuite, la personnalisation et la flexibilité peuvent être complexes. Bien que l'objectif soit de mutualiser les ressources, les clients ont souvent des besoins spécifiques en termes de fonctionnalités, d'interface utilisateur ou de flux de travail. Offrir un certain degré de personnalisation sans créer des branches de code ou des configurations uniques pour chaque tenant est un équilibre difficile. Une conception modulaire et extensible est essentielle, mais elle ajoute à la complexité initiale du développement.
La gestion des "voisins bruyants" (noisy neighbors) est un autre problème courant. Lorsqu'un tenant consomme une quantité disproportionnée de ressources (CPU, mémoire, I/O base de données) en raison d'une utilisation intensive ou d'une requête mal optimisée, cela peut impacter négativement les performances des autres tenants partageant la même infrastructure. Des mécanismes de "throttling" (limitation de débit) et de surveillance sont indispensables pour atténuer ce risque.
Enfin, la complexité de la conception et du développement initial est plus élevée. L'intégration de la logique multi-tenant dès le début du projet exige une expertise significative. Gérer les migrations de données, les sauvegardes spécifiques aux tenants, la restauration, et même la désactivation d'un tenant sans affecter les autres, demande une architecture bien pensée et des tests exhaustifs. C'est pourquoi faire appel à une agence spécialisée comme Orbessia Studio, experte en développement web sur-mesure avec Next.js et TypeScript, est souvent la meilleure approche pour naviguer ces complexités. L'investissement initial en temps et en expertise est plus important, mais il est largement compensé par les bénéfices à long terme.
Stratégies d'Implémentation : Au Cœur de la Technique
L'implémentation d'une architecture multi-tenant est une décision technique fondamentale qui impacte chaque couche de l'application. Le choix de la stratégie dépendra de facteurs tels que le niveau d'isolation requis, la complexité des données, les exigences de conformité et les capacités de l'équipe de développement. Les options principales se situent principalement au niveau de la gestion de la base de données.
Stratégies de Base de Données Multi-Tenant
Il existe trois approches principales pour gérer les données des tenants dans une architecture mutualisée :
- Base de données séparées par tenant (Isolated Database) :
- Description : Chaque tenant dispose de sa propre base de données physique ou logique entièrement isolée.
- Avantages : Isolation maximale des données, excellente sécurité, facilité de sauvegarde/restauration par tenant, migrations de données simplifiées pour un tenant spécifique.
- Inconvénients : Coût d'infrastructure plus élevé (plus d'instances de base de données à gérer), complexité de gestion accrue à grande échelle, performance potentiellement inégale si certaines bases de données sont sous-utilisées.
- Idéal pour : Exigences de sécurité et de conformité très strictes, clients "Enterprise" prêts à payer pour une isolation maximale.
- Schémas séparés par tenant dans une base de données partagée (Shared Database, Separate Schemas) :
- Description : Une seule instance de base de données est utilisée, mais chaque tenant a son propre schéma (ensemble de tables) au sein de cette base.
- Avantages : Meilleure mutualisation des ressources que les bases de données séparées, bonne isolation logique, gestion des accès plus fine via les schémas.
- Inconvénients : Moins d'isolation physique que la première approche, les "voisins bruyants" peuvent toujours impacter les performances de l'instance de base de données, les migrations de schémas peuvent être complexes.
- Idéal pour : Équilibre entre isolation et mutualisation, exigences de conformité modérées.
- Base de données et schémas partagés avec colonne d'identifiant de tenant (Shared Database, Shared Schema, Tenant ID Column) :
- Description : Tous les tenants partagent la même base de données et les mêmes tables. Chaque table contient une colonne
tenant_idpour identifier à quel client appartient chaque enregistrement. - Avantages : Coût d'infrastructure le plus bas, gestion la plus simple à grande échelle, scalabilité horizontale facile, requêtes agrégées possibles sur l'ensemble des données.
- Inconvénients : Isolation des données uniquement logique (dépend de la bonne implémentation de l'application), risque de "voisins bruyants" plus élevé, difficulté accrue pour les sauvegardes/restaurations spécifiques à un tenant.
- Idéal pour : Applications SaaS avec un grand nombre de petits clients, où le coût est une priorité et les exigences d'isolation extrême sont moindres.
Voici un tableau comparatif pour mieux visualiser ces stratégies :
| Caractéristique | Bases de données séparées | Schémas séparés | Colonne tenant_id partagée |
|---|---|---|---|
| Isolation des données | Élevée (physique) | Moyenne (logique) | Basse (logique) |
| Sécurité | Excellente | Très bonne | Dépend de l'application |
| Coût d'infrastructure | Élevé | Moyen | Bas |
| Complexité de gestion | Élevée | Moyenne | Basse |
| Scalabilité | Moyenne | Bonne | Très bonne |
| Gestion des "voisins bruyants" | Faible risque | Risque modéré | Risque élevé |
| Sauvegarde/Restauration | Facile par tenant | Possible par tenant | Complexe par tenant |
Implémentation avec Next.js et TypeScript
Pour une agence comme Orbessia Studio, spécialisée dans Next.js et TypeScript, l'implémentation de l'architecture multi-tenant se traduit par des considérations spécifiques au niveau du code.
- Identification du Tenant :
- Le
tenant_iddoit être identifié dès la première interaction. Cela peut se faire via : - Sous-domaines (ex:
client1.monsaas.com,client2.monsaas.com) : Facile à gérer avec Next.js via le routage dynamique et les middlewares. - Chemins d'URL (ex:
monsaas.com/client1,monsaas.com/client2) : Peut nécessiter une logique de routage plus complexe. - En-têtes HTTP personnalisés (ex:
X-Tenant-ID) : Utilisé souvent pour les API backend. - JWT (JSON Web Tokens) : Le
tenant_idpeut être encodé dans le token après l'authentification. - Exemple de middleware Next.js pour l'identification du tenant (approche sous-domaine) :
    // middleware.ts
    import { NextResponse } from 'next/server';
    import type { NextRequest } from 'next/server';

    export function middleware(request: NextRequest) {
      const hostname = request.headers.get('host');
      let tenantId: string | null = null;

      if (hostname) {
        // Ex: client1.monsaas.com -> client1
        const subdomainMatch = hostname.match(/^(.*)\.monsaas\.com$/);
        if (subdomainMatch && subdomainMatch[1] !== 'www') {
          tenantId = subdomainMatch[1];
        } else if (hostname === 'monsaas.com' || hostname === 'www.monsaas.com') {
          // Gérer le domaine principal, peut-être rediriger vers une page de login ou de sélection de tenant
          return NextResponse.redirect(new URL('/login', request.url));
        }
      }

      if (tenantId) {
        // Ajouter le tenantId aux headers de la requête pour qu'il soit accessible dans les pages/API routes
        const requestHeaders = new Headers(request.headers);
        requestHeaders.set('x-tenant-id', tenantId);
        return NextResponse.next({
          request: {
            headers: requestHeaders,
          },
        });
      }

      // Si aucun tenant n'est identifié, rediriger ou afficher une erreur
      return NextResponse.redirect(new URL('/error/no-tenant', request.url));
    }

    export const config = {
      matcher: [
        /*
         * Match toutes les requêtes de chemin sauf celles commençant par:
         * - _next/static (fichiers statiques)
         * - _next/image (optimisation d'images)
         * - favicon.ico (icône du site)
         * - api/auth (routes d'authentification qui peuvent être globales)
         */
        '/((?!_next/static|_next/image|favicon.ico|api/auth).*)',
      ],
};- Accès aux Données :
- Une fois le
tenant_ididentifié, toutes les requêtes de base de données doivent inclure cetenant_idpour filtrer les données. - Utiliser un ORM (comme Prisma, TypeORM) avec des middlewares ou des scopes globaux pour injecter automatiquement le
tenant_iddans chaque requête est une pratique recommandée. - Exemple de service TypeScript pour un accès aux données (approche `tenant_id` partagé) :
    // lib/db.ts (exemple simplifié avec un ORM fictif)
    import { PrismaClient } from '@prisma/client';

    // Cet objet serait un singleton ou géré par injection de dépendances
    const prisma = new PrismaClient();

    export class TenantService {
      private tenantId: string;

      constructor(tenantId: string) {
        this.tenantId = tenantId;
      }

      async getTenantProducts() {
        // Assurez-vous que toutes les requêtes filtrent par tenantId
        return prisma.product.findMany({
          where: {
            tenantId: this.tenantId,
          },
        });
      }

      async createTenantProduct(data: { name: string; price: number }) {
        return prisma.product.create({
          data: {
            ...data,
            tenantId: this.tenantId,
          },
        });
      }

      // ... autres méthodes pour gérer les données spécifiques au tenant
    }

    // Dans une API route ou un composant serveur Next.js
    // pages/api/products.ts
    import type { NextApiRequest, NextApiResponse } from 'next';
    import { TenantService } from '../../lib/db';

    export default async function handler(req: NextApiRequest, res: NextApiResponse) {
      const tenantId = req.headers['x-tenant-id'] as string;

      if (!tenantId) {
        return res.status(401).json({ message: 'Tenant ID missing' });
      }

      const tenantService = new TenantService(tenantId);

      if (req.method === 'GET') {
        const products = await tenantService.getTenantProducts();
        return res.status(200).json(products);
      }

      // ... autres méthodes HTTP
      return res.status(405).json({ message: 'Method Not Allowed' });
}- Gestion des Contextes et de l'État :
- Dans une application Next.js, le
tenant_idpeut être stocké dans un contexte React côté client ou être passé comme prop aux composants si nécessaire, bien que la plupart des opérations backend devront le gérer directement. - Il est crucial de toujours valider le
tenant_idà chaque requête sensible pour éviter les fuites de données.
En adoptant ces stratégies, Orbessia Studio peut garantir que les applications SaaS développées avec Next.js et TypeScript sont non seulement performantes, mais aussi sécurisées et évolutives dans un environnement multi-tenant. C'est un travail qui demande une attention particulière aux détails et une expertise en optimisation SEO pour s'assurer que l'architecture technique soutient également la visibilité.
Sécurité et Isolation des Données : La Priorité Absolue
La sécurité et l'isolation des données sont les piliers fondamentaux de toute architecture multi-tenant réussie. Une défaillance dans ce domaine peut entraîner des conséquences catastrophiques, allant de la perte de confiance des clients à des sanctions réglementaires sévères. Il est impératif d'adopter une approche multicouche pour garantir que les données de chaque tenant restent strictement privées et inaccessibles aux autres.
Au niveau de la base de données, comme nous l'avons vu, le choix entre des bases de données séparées, des schémas séparés ou des colonnes tenant_id partagées a un impact direct sur le niveau d'isolation physique. Même avec l'approche la plus mutualisée (colonne tenant_id), il est crucial d'implémenter des filtres de sécurité robustes à chaque interaction avec la base de données. Cela signifie que chaque requête SQL ou appel d'ORM doit impérativement inclure une clause WHERE tenant_id = 'current_tenant_id' pour s'assurer que seules les données pertinentes sont récupérées ou modifiées. Une erreur d'oubli ou une mauvaise configuration à ce niveau peut exposer toutes les données d'un tenant à un autre.
Au niveau de l'application, l'identification et la validation du tenant_id doivent être omniprésentes. Dès qu'une requête arrive sur le serveur, le tenant_id doit être extrait (par exemple, du sous-domaine ou de l'en-tête HTTP) et validé par rapport à l'utilisateur authentifié. Si un utilisateur tente d'accéder à des données d'un tenant différent de celui auquel il est associé, l'accès doit être refusé immédiatement. L'utilisation de bibliothèques d'authentification robustes et de frameworks comme Next.js, qui permettent des middlewares au niveau de la requête, facilite grandement cette tâche.
Il est également essentiel de considérer la sécurité au niveau de l'infrastructure. L'utilisation de réseaux virtuels privés (VPC), de pare-feu et de groupes de sécurité pour isoler les ressources backend, même si elles sont partagées, ajoute une couche de protection supplémentaire. Les pratiques de sécurité standard, telles que le chiffrement des données au repos et en transit, la gestion des secrets, les audits de sécurité réguliers et la mise en œuvre de politiques de moindre privilège, sont d'autant plus critiques dans un environnement multi-tenant. Les recommandations de sécurité de Google Search Central pour les applications web sont un excellent point de départ pour ces bonnes pratiques.
Enfin, la surveillance continue et les systèmes d'alerte sont indispensables. Détecter rapidement toute tentative d'accès non autorisé ou toute activité suspecte est vital. Des journaux d'audit détaillés, enregistrant toutes les actions des utilisateurs et les accès aux données, sont également cruciaux pour la traçabilité et la conformité. Chez Orbessia Studio, nous intégrons ces considérations de sécurité dès la phase de conception, car une fondation sécurisée est la clé d'un SaaS fiable et digne de confiance.
Scalabilité et Performance : Gérer la Croissance
La capacité à monter en charge (scalabilité) et à maintenir des performances optimales est un avantage clé du multi-tenant, mais elle nécessite une attention particulière à la conception et à l'ingénierie. L'objectif est de pouvoir ajouter un nombre illimité de clients sans dégrader l'expérience des utilisateurs existants.
La scalabilité dans une architecture multi-tenant repose sur la mutualisation et l'élasticité. En partageant les ressources, il est plus facile d'ajouter de la capacité de manière globale plutôt que de devoir augmenter les ressources pour chaque instance individuelle. Par exemple, si vous utilisez un pool de serveurs d'applications, l'ajout d'un nouveau serveur bénéficie à tous les tenants. Les plateformes cloud modernes (AWS, Azure, GCP) offrent des services de base de données élastiques et des capacités de mise à l'échelle automatique qui sont parfaitement adaptées aux besoins du multi-tenant.
Cependant, la performance peut être un défi en raison du problème des "voisins bruyants" mentionné précédemment. Pour atténuer cela, plusieurs stratégies peuvent être mises en œuvre :
- Partitionnement (Sharding) : Diviser les données (et potentiellement l'infrastructure) en plusieurs "shards" ou partitions. Chaque shard peut héberger un sous-ensemble de tenants ou même des tenants spécifiques. Cela permet de distribuer la charge et d'isoler les problèmes de performance à un shard plutôt qu'à l'ensemble du système. Par exemple, les 100 premiers tenants sur un shard, les 100 suivants sur un autre, etc.
- Limitation de débit (Throttling) et Quotas : Implémenter des mécanismes pour limiter la consommation de ressources (nombre de requêtes API, utilisation de la CPU/mémoire) par tenant. Si un tenant dépasse ses quotas, ses requêtes peuvent être ralenties ou refusées temporairement pour protéger les autres utilisateurs.
- Mise en cache (Caching) : Utiliser des solutions de cache (Redis, Memcached) pour stocker les données fréquemment consultées. Cela réduit la charge sur la base de données et améliore les temps de réponse pour tous les tenants. La mise en cache doit être consciente du tenant pour éviter de servir des données d'un tenant à un autre.
- Optimisation des requêtes de base de données : Des index appropriés, des requêtes bien écrites et l'utilisation efficace de l'ORM sont cruciaux pour minimiser le temps de traitement des requêtes, surtout celles qui impliquent des filtres
tenant_id. - Surveillance et Alertes : Mettre en place des outils de monitoring avancés pour suivre les performances par tenant et identifier rapidement les goulots d'étranglement ou les tenants "bruyants".
En combinant ces stratégies, une application multi-tenant peut non seulement gérer une croissance significative, mais aussi maintenir une expérience utilisateur fluide et réactive. L'expertise de Next.js et TypeScript d'Orbessia Studio nous permet de concevoir des architectures qui intègrent ces principes de scalabilité dès le départ, assurant que votre SaaS est prêt pour le succès à long terme.
Personnalisation et Extensibilité : L'Équilibre Délicat
L'un des principaux défis de l'architecture multi-tenant réside dans la nécessité de concilier une base de code unique avec les exigences de personnalisation et d'extensibilité de chaque client. Si le but est de mutualiser les ressources, les entreprises attendent souvent que le logiciel s'adapte à leurs processus spécifiques, à leur branding et à leurs intégrations. Trouver le bon équilibre est essentiel pour la satisfaction client.
La personnalisation peut prendre plusieurs formes :
- Personnalisation de l'interface utilisateur (UI) : Permettre aux tenants de modifier les couleurs, les logos, les polices ou même l'agencement de certains éléments de l'interface. Cela peut être géré par des thèmes CSS dynamiques ou des configurations stockées par tenant.
- Personnalisation des fonctionnalités : Activer ou désactiver certaines fonctionnalités en fonction du plan d'abonnement du tenant ou de ses besoins spécifiques. Par exemple, un tenant "Basic" n'aura pas accès aux mêmes modules qu'un tenant "Premium".
- Personnalisation des workflows et des règles métier : Permettre aux tenants de définir leurs propres règles pour l'automatisation, les notifications ou les validations de données. C'est souvent la personnalisation la plus complexe à implémenter.
Pour gérer cette complexité, plusieurs approches peuvent être adoptées :
- Moteur de Configuration par Tenant : Stocker toutes les options de personnalisation dans une base de données ou un système de configuration, liées au
tenant_id. L'application lit ces configurations au moment de l'exécution pour adapter son comportement. C'est la méthode la plus courante et la plus flexible. - Plugins ou Extensions : Développer une architecture de plugins où les fonctionnalités supplémentaires peuvent être activées ou installées spécifiquement pour certains tenants. Cela permet d'ajouter des capacités sans modifier le cœur de l'application. Cependant, cela peut augmenter la complexité de gestion des dépendances et des versions.
- API et Webhooks : Offrir une API robuste et des webhooks permet aux clients d'intégrer le SaaS avec leurs propres systèmes et d'étendre ses fonctionnalités de manière externe. C'est souvent la solution la plus sûre et la plus évolutive pour l'intégration avec des outils tiers, comme le paiement via Stripe ou la synchronisation avec un CRM.
- Conception Modulaire : Structurer l'application en modules indépendants qui peuvent être activés ou désactivés par tenant. Next.js, avec son système de pages et de composants, se prête bien à une approche modulaire où différentes routes ou composants peuvent être rendus conditionnellement.
L'objectif est de ne pas succomber à la tentation de créer des "forks" de code pour chaque client, ce qui anéantirait les avantages du multi-tenant. Au lieu de cela, l'extensibilité doit être pensée comme une série de points d'injection ou de configurations qui adaptent le comportement d'une base de code unique. Cela demande une conception initiale soignée et une grande discipline de développement. Chez Orbessia Studio, nous aidons nos clients à naviguer ces choix complexes, en concevant des architectures extensibles qui répondent aux besoins actuels sans compromettre la scalabilité future, que ce soit pour une création de site vitrine évolutive ou un SaaS complexe.
Anecdotes et Retours d'Expérience d'Orbessia Studio
Chez Orbessia Studio, nous avons récemment été confrontés à une problématique de personnalisation client pour un SaaS de gestion de projets que nous développions avec Next.js et TypeScript. Le client souhaitait offrir à ses utilisateurs la possibilité de créer des tableaux de bord entièrement personnalisables, avec des widgets glisser-déposer et des sources de données configurables. Le défi était de permettre cette flexibilité sans compromettre la performance ni l'isolation des données dans notre architecture multi-tenant basée sur une base de données partagée avec tenant_id.
Notre solution a impliqué la création d'un système de "configuration as code" léger, où chaque tenant pouvait définir la structure de son tableau de bord via un objet JSON stocké dans la base de données. Côté Next.js, nous avons développé un moteur de rendu de widgets dynamique, qui interprétait ce JSON et chargeait les composants React correspondants. L'authentification et l'autorisation étaient gérées par des JWTs, et chaque requête API pour les données des widgets incluait le tenant_id pour garantir l'isolation.
Nous avons également rencontré des discussions intéressantes sur des forums comme Reddit (r/webdev ou r/SaaS) où des développeurs partageaient leurs expériences avec les "noisy neighbors" et les stratégies de sharding. Ces retours d'expérience ont renforcé notre conviction que la surveillance proactive et la mise en place de quotas sont essentielles. Pour ce projet, nous avons intégré des outils de monitoring qui tracent l'utilisation des ressources par tenant, nous permettant d'identifier et de corriger rapidement tout comportement abusif.
Un autre aspect que nous avons particulièrement soigné est l'intégration des API tierces. Le client avait besoin de se connecter à divers services externes. Plutôt que d'intégrer chaque service directement dans le cœur de l'application, nous avons mis en place un système de "proxy API" sécurisé. Chaque tenant pouvait configurer ses propres clés API pour les services externes (par exemple, un service de messagerie ou de paiement). Notre backend Next.js agissait alors comme un intermédiaire, garantissant que les appels étaient faits avec les bonnes informations d'identification du tenant, renforçant ainsi la sécurité et la traçabilité. Ce type d'intégration est crucial pour la flexibilité d'un SaaS moderne, et l'expertise en refonte de site web nous a souvent appris l'importance d'une architecture flexible.
Ces expériences concrètes nous rappellent que l'architecture multi-tenant n'est pas une solution "taille unique", mais un ensemble de principes qui doivent être adaptés avec discernement à chaque projet. L'agilité et la capacité à résoudre des problèmes complexes sont au cœur de notre approche chez Orbessia Studio.
Conclusion
- L'architecture multi-tenant est un modèle puissant pour les applications SaaS, offrant des économies d'échelle, une maintenance simplifiée et une scalabilité accrue.
- Les défis majeurs résident dans l'isolation des données, la sécurité, la personnalisation et la gestion des performances (les "voisins bruyants").
- Le choix de la stratégie de base de données (bases séparées, schémas séparés, tenant_id partagé) est crucial et doit être aligné avec les exigences de sécurité et de coût.
- L'implémentation avec Next.js et TypeScript nécessite une gestion rigoureuse de l'identification du tenant (middleware, sous-domaines) et un filtrage systématique des données au niveau de l'API et de la base de données.
- La sécurité est primordiale : validation du tenant_id à chaque requête, chiffrement, audits réguliers sont indispensables.
- La personnalisation et l'extensibilité doivent être gérées via des moteurs de configuration, des APIs ou une conception modulaire pour éviter les forks de code.
L'adoption d'une architecture multi-tenant pour SaaS est une décision stratégique qui peut transformer la viabilité et le succès à long terme de votre produit. Elle offre des avantages considérables en termes de coûts d'exploitation, de facilité de maintenance et de scalabilité, permettant à votre entreprise de se concentrer sur l'innovation et la croissance. Cependant, elle n'est pas sans défis, exigeant une expertise technique pointue en matière de sécurité, d'isolation des données, de performance et de personnalisation.
Chez Orbessia Studio, notre maîtrise de technologies modernes comme Next.js et TypeScript, combinée à une compréhension approfondie des enjeux du développement SaaS, nous positionne idéalement pour vous accompagner dans la conception et l'implémentation d'une architecture multi-tenant robuste et évolutive. Nous nous engageons à construire des solutions sur-mesure qui non seulement répondent à vos besoins fonctionnels, mais garantissent également une fondation technique solide pour l'avenir.
Si vous envisagez de lancer ou de faire évoluer une application SaaS, n'hésitez pas à nous contacter. Nous sommes prêts à discuter de votre projet et à vous aider à naviguer les complexités de l'architecture multi-tenant pour bâtir un produit performant et sécurisé.
Questions fréquentes
Qu'est-ce que la différence entre multi-tenant et single-tenant ?
La différence fondamentale réside dans le partage des ressources. En architecture multi-tenant, une seule instance de l'application et son infrastructure sont partagées par plusieurs clients, chacun percevant un environnement isolé. En single-tenant, chaque client dispose de sa propre instance dédiée de l'application et de son infrastructure, offrant une isolation maximale mais à un coût et une complexité de maintenance plus élevés. Le multi-tenant est souvent privilégié pour les SaaS pour ses économies d'échelle.
L'architecture multi-tenant est-elle plus sécurisée ?
Non, pas intrinsèquement. La sécurité dans une architecture multi-tenant dépend entièrement de la rigueur de son implémentation. Si elle est bien conçue et que l'isolation des données est gérée avec soin à tous les niveaux (base de données, application, infrastructure), elle peut être très sécurisée. Cependant, une faille unique peut potentiellement exposer les données de plusieurs tenants, ce qui n'est pas le cas en single-tenant. C'est pourquoi une expertise forte est requise pour minimiser les risques.
Quels sont les principaux risques liés à l'architecture multi-tenant ?
Les principaux risques incluent les "voisins bruyants" (un tenant consommant trop de ressources et impactant les autres), les fuites de données entre tenants en cas de faille d'isolation, la complexité accrue lors des migrations de données ou de la personnalisation spécifique à un tenant, et une difficulté potentielle à répondre à des exigences de conformité très strictes qui demandent une isolation physique totale.
Est-il possible de migrer d'une architecture single-tenant vers multi-tenant, ou vice-versa ?
Oui, c'est possible mais cela représente un effort significatif. Migrer de single-tenant vers multi-tenant est généralement plus complexe, car cela implique de restructurer la base de données, l'application et potentiellement l'infrastructure pour gérer le concept de tenant_id et l'isolation. Migrer de multi-tenant vers single-tenant est souvent plus simple, mais nécessite d'extraire les données et la configuration d'un tenant spécifique pour les déployer sur une nouvelle instance dédiée. Une planification minutieuse est essentielle dans les deux cas.
Quels outils et technologies sont recommandés pour une architecture multi-tenant ?
Pour le frontend et le backend, Next.js et TypeScript sont d'excellents choix pour leur flexibilité et leur robustesse. Pour la base de données, PostgreSQL ou MongoDB sont populaires, avec des ORM comme Prisma ou TypeORM qui facilitent l'intégration du tenant_id. Les services cloud (AWS, Azure, GCP) offrent des outils de mise à l'échelle et de gestion des bases de données adaptés. Des middlewares d'authentification et d'autorisation sont aussi cruciaux pour gérer les accès et l'identification des tenants de manière sécurisée.